پستچی چگونه حساب بانکی شما را هک میکند؟ | هشدار پلیس فتا درباره پیامکهای جعلی پستی
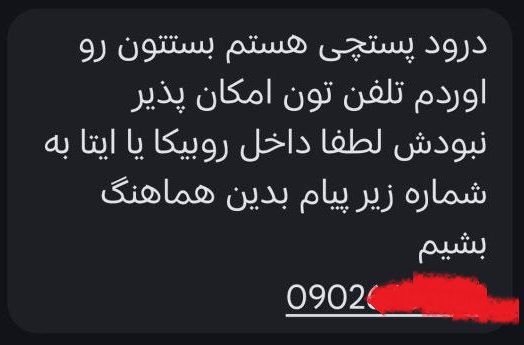
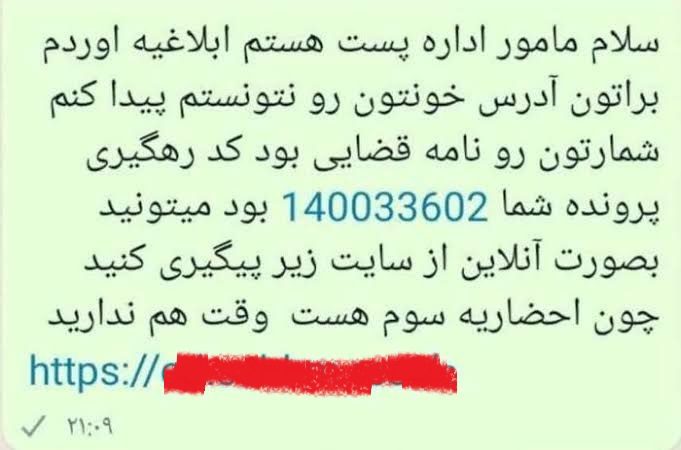
امیر حیدری – دیدگاه نیوز / اخیراً پیامکی از یک شماره ناشناس برای برخی از افراد ارسال شده است، مبنی بر اینکه بسته پستی آنها به درِ منزل رسیده، اما به دلیل عدم پاسخگویی تحویل نشده است. در ادامه از مخاطب خواسته میشود برای هماهنگی تحویل بسته، به شمارهای در روبیکا یا ایتا پیام ارسال کند.
در نگاه نخست، این پیام کاملاً واقعی به نظر میرسد و مخاطب تصور میکند فرستنده آن مأمور تحویل مرسولات اداره پست است، اما پس از ارسال پیام به شماره اعلامشده، کاربر به لینکی برای پرداخت هزینه ارسال مجدد بسته یا نصب یک اپلیکیشن هدایت میشود. این اپلیکیشن در واقع یک بدافزار است که با نصب آن یا مراجعه به لینک مورد نظر، تمامی دسترسیهای مورد نیاز شخص هکر در اختیار وی قرار میگیرد.
پس از نصب این بدافزار، هکر به بخشهای مختلف گوشی تلفن همراه قربانی دسترسی پیدا میکند. وی میتواند از طریق همین دسترسی و پیامک، همین پیام را برای مخاطبان قربانی ارسال کند، به اپلیکیشنهای موبایلبانک دسترسی داشته باشد، اطلاعات کارتهای بانکی، شماره کارتها و سایر اطلاعات ذخیرهشده در تلفن همراه را کپی کند و حتی کنترل پیامرسانهای کاربر را نیز در اختیار بگیرد.
کارشناسان امنیت سایبری این شیوه را «مهندسی اجتماعی» مینامند؛ زیرا در این روش، هکر بدون نیاز به دانش فنی پیچیده یا تجهیزات خاص، تنها با فریب کاربر، او را وادار میکند اقداماتی را انجام دهد که زمینه نفوذ به دستگاه را فراهم میکند.
نکته قابل توجه آن است که حتی شمارهای که از طریق روبیکا یا ایتا با کاربر ارتباط برقرار میکند، معمولاً متعلق به قربانی دیگری است که پیشتر حساب کاربری یا تلفن همراه او نیز مورد سوءاستفاده قرار گرفته است. به همین دلیل، در صورت شکایت، دسترسی به عامل اصلی کلاهبرداری بسیار دشوار خواهد بود.
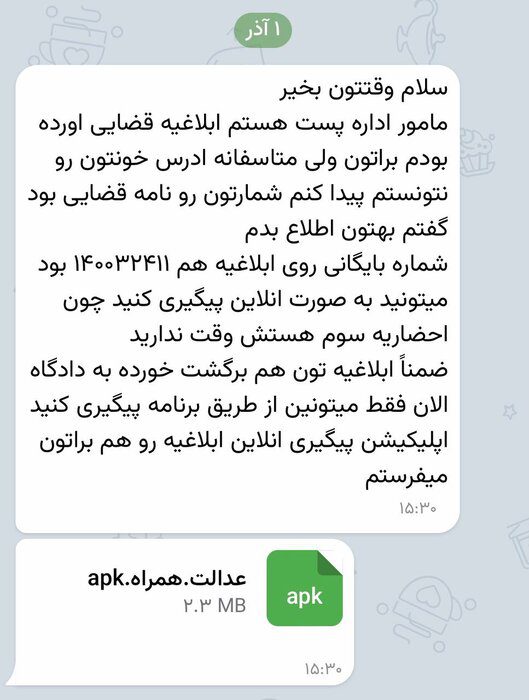
این نخستین بار نیست که مجرمان سایبری از چنین شیوههایی استفاده میکنند. در گذشته نیز با ارسال پیامهایی مبنی بر عدم حضور گیرنده یا پیدا نشدن نشانی برای تحویل ابلاغ قضایی، کاربران را به نصب بدافزار ترغیب میکردند. اکنون نیز با توجه به افزایش آگاهی عمومی نسبت به خطر کلیک روی لینکهای ناشناس، کلاهبرداران روش جدیدی را با سوءاستفاده از عنوان مأمور پست در پیش گرفتهاند.
برای جلوگیری از گرفتار شدن در چنین کلاهبرداریهایی، رعایت چند نکته ضروری است.
- ابلاغهای الکترونیکی در هیچ شرایطی توسط مأمور پست ارسال نمیشوند. با راهاندازی سامانه «عدل ایران»، تنها پیامکی از سرشماره ADLIRAN برای شهروندان ارسال میشود که صرفاً اطلاعرسانی درباره ثبت ابلاغ جدید است و هیچ لینکی در آن وجود ندارد.
- همچنین اداره پست نیز هنگام ارسال مرسولات، تنها از طریق سرشماره IRAN POST پیامک حاوی شماره مرسوله را ارسال میکند و هرگز از کاربران نمیخواهد از طریق پیامرسانهایی مانند روبیکا یا ایتا با مأمور پست ارتباط برقرار کنند.
- کاربران باید اپلیکیشنهای مورد نیاز خود را فقط از منابع معتبر مانند گوگلپلی، کافهبازار یا مایکت دانلود و نصب کنند و به فایلهای نصبی که حتی از سوی نزدیکترین دوستانشان در واتساپ، تلگرام، روبیکا یا ایتا ارسال میشود، اعتماد نکنند؛ زیرا ممکن است حساب کاربری فرستنده نیز قبلاً هک شده باشد.
- همچنین کدهای ورود پیامرسانها را نباید در اختیار هیچ شخص دیگری قرار داد. در برخی موارد، هکرها با تغییر نام و تصویر پروفایل خود، خود را بهعنوان پشتیبانی پیامرسان معرفی کرده و از کاربران درخواست ارسال کد ورود میکنند؛ در حالی که هیچیک از پیامرسانهای معتبر چنین درخواستی از کاربران خود ندارند.
در پایان نیز توصیه میشود شهروندان هرگونه مورد مشکوک را در سریعترین زمان ممکن به پلیس فتای محل سکونت خود گزارش کنند تا با بررسیهای فنی، امکان شناسایی عوامل اینگونه کلاهبرداریهای اینترنتی فراهم شود. تجربه نشان داده است که در بسیاری از پروندههای مشابه، گزارش سریع شهروندان نقش مؤثری در شناسایی و دستگیری کلاهبرداران سایبری داشته است.
مطالعه لینک زیر و نصب اپلیکیشن «مطمئن باش» نیز برای افزایش آگاهی و اطمینان بیشتر به کاربران توصیه میشود.
نرمافزار ایرانی «مطمئن باش» معرفی شد؛ افزایش امنیت گوشی و مبارزه با فیشینگ
نظر شما در مورد این مطلب چیست؟ نظرات خود را در پایین همین صفحه با ما در میان بگذارید. 👇

سردبیر دیدگاه نیوز، بیش از 16 سال است که در زمینه های تخصصی طراحی، توسعه، بهینه سازی و سئوسازی وب فعالیت می کند. وی از سال ۱۳۸۷ فعالیت خبری خود را در حوزه اخبار تکنولوژی آغاز کرده و از سال ۱۳۹۳ در حوزه های سیاسی، اجتماعی، اقتصادی شروع به فعالیت مستمر خبری کرده است. وی عضو هیئت مدیره شرکت رایسام نیز می باشد.
دیدگاهتان را بنویسید